Audit_SAM est un outil d’audit non destructif des modules NXP MIFARE SAM AV2 et AV3, au travers d’un simple lecteur PC/SC.
Destiné aux responsables sûreté, aux intégrateurs et aux auditeurs en contrôle d’accès, il permet de vérifier en quelques minutes comment un SAM est configuré et si l’usage de ses clefs est correctement protégé, sans jamais mettre le module en danger.
Il répond aux questions clés d’un audit :
- De quel SAM s’agit‑il exactement (fabricant, versions matérielle et logicielle, UID) ?
- Quelles entrées de clefs sont configurées, et avec quels paramètres ?
- Les opérations cryptographiques sont‑elles utilisables sans authentification de l’hôte ?
Ce que fait l’outil
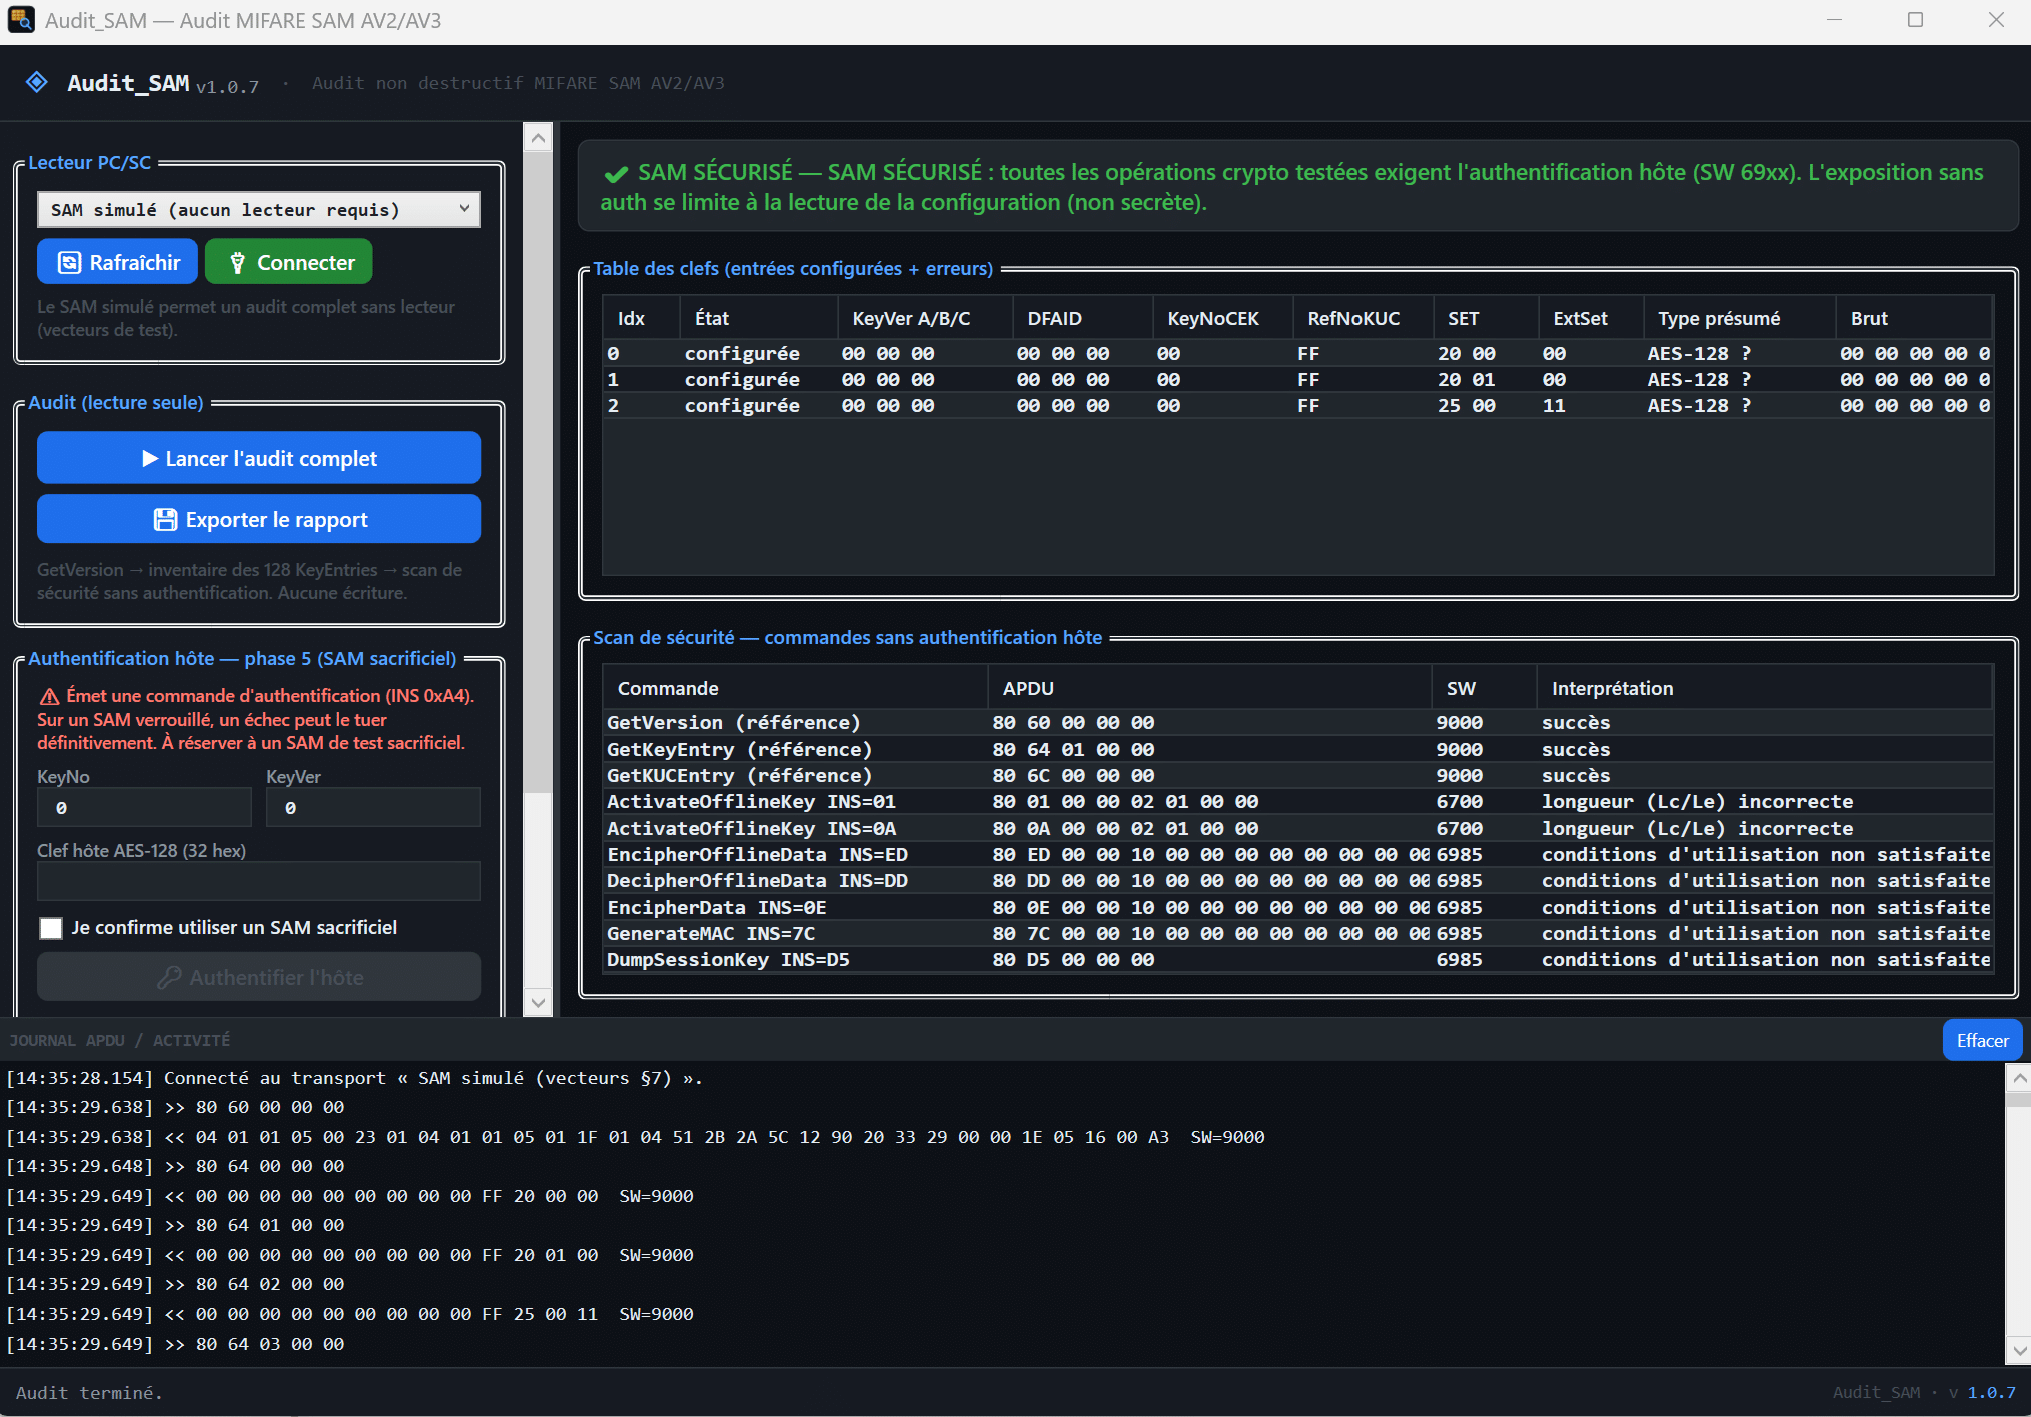
- Identification du SAM : fabricant, versions HW/SW et UID (commande
GetVersion) - Inventaire des 128 KeyEntries : entrées configurées ou vides, versions de clef, DF_AID, KeyNoCEK, RefNoKUC, SET/ExtSet (commande
GetKeyEntry) - Scan de sécurité : les commandes cryptographiques sont envoyées sans authentification hôte, et l’outil interprète les Status Words renvoyés pour déterminer si l’usage des clefs est protégé
- Rapport exportable en texte ou en CSV, pour l’intégrer à un dossier d’audit
Un audit sans risque pour le SAM
L’outil ne peut ni extraire, ni utiliser, ni modifier les clefs : c’est impossible par conception du SAM. L’audit n’émet par ailleurs aucune commande d’écriture ni d’authentification, grâce à un garde‑fou logiciel dédié (AuditTransport) qui filtre les commandes envoyées au module.
Compatibilité
Modules NXP MIFARE SAM AV2 et AV3, avec tout lecteur de cartes à puce PC/SC.
En savoir plus
Pour une démonstration ou pour faire auditer vos SAM :